Το κινητό του πρωθυπουργού, εμπόρευμα με συνδρομή
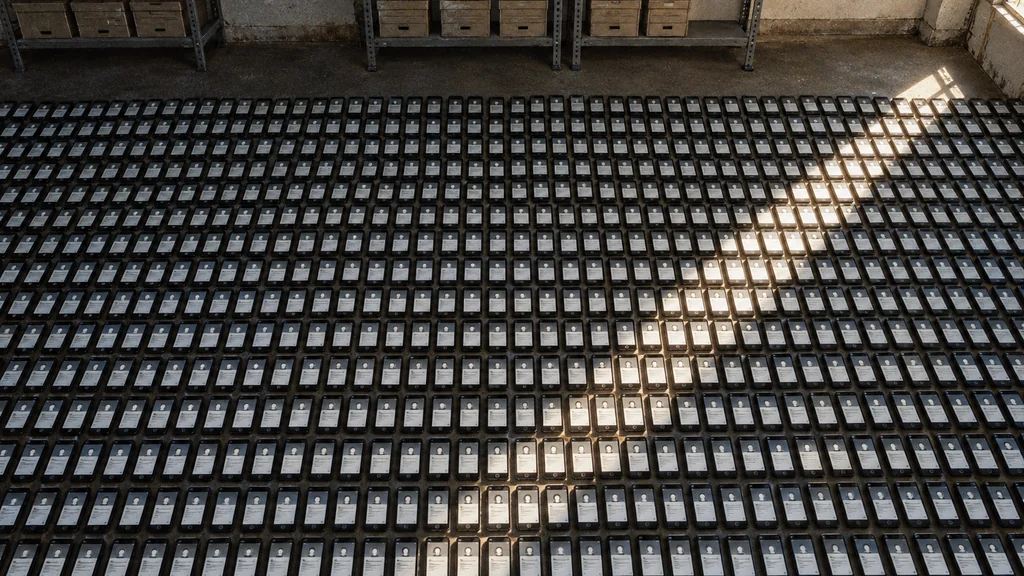
Οι μεσίτες δεδομένων συγκεντρώνουν προσωπικές επαφές και τις διαθέτουν με συνδρομή.
Σύνθεση εικόνας · tobriefΈνας Ιταλός ειδικός κυβερνοασφάλειας άνοιξε μια συνδρομητική βάση δεδομένων, έγραψε ένα όνομα και πήρε πίσω το προσωπικό κινητό του Έλληνα πρωθυπουργού. Αυτό επιβεβαίωσε στις 20 Σεπτεμβρίου η δημοσιογραφική έρευνα του «Βήματος»: στοιχεία επικοινωνίας υπουργών, στελεχών και κορυφαίων αξιωματούχων κυκλοφορούν σε εμπορικές βάσεις δεδομένων (Το Βήμα, in.gr). Πίσω από αυτές στέκεται μια ολόκληρη βιομηχανία: οι λεγόμενοι data brokers, εταιρείες που συγκεντρώνουν και πουλούν προφίλ ανθρώπων που δεν υπήρξαν ποτέ πελάτες τους — και το μοντέλο τους μπορεί να καταγράφει και το δικό σας.
Πώς όμως καταλήγει το τηλέφωνό σας σε ένα «κατάστημα» που δεν επισκεφθήκατε ποτέ; Σκεφτείτε τον data broker σαν χονδρέμπορο που δεν παράγει τίποτα δικό του: αγοράζει μικρά κομμάτια από δεκάδες «αποθήκες» και τα συναρμολογεί. Δημόσια μητρώα, αυτόματη «σάρωση» ιστοσελίδων, ακόμη και εφαρμογές στο κινητό που πουλούν τα δεδομένα τοποθεσίας σας — η αμερικανική ρυθμιστική αρχή FTC έχει τιμωρήσει εταιρείες που τροφοδοτούσαν εμπορικές βάσεις με ευαίσθητα στοιχεία θέσης χρηστών (FTC). Όλα αντιστοιχίζονται στο ίδιο πρόσωπο, κι επειδή οι brokers ανταλλάσσουν δεδομένα μεταξύ τους, η αρχική πηγή χάνεται μέσα στην αλυσίδα (FTC). Η αξία δεν κρύβεται σε κανένα μεμονωμένο στοιχείο. Κρύβεται στη συναρμολόγηση.
Κι εδώ είναι το πραγματικό διακύβευμα. Ένα παλιό email, ένας επαγγελματικός τίτλος, το όνομα ενός συνεργάτη είναι από μόνα τους ακίνδυνα ψήγματα. Μαζεμένα σε ένα προφίλ, κάνουν ένα τηλεφώνημα σε help desk ή ένα αίτημα αλλαγής κάρτας SIM να ακούγεται αυθεντικό. Το πιο ευάλωτο σημείο δεν είναι ο κωδικός σας· είναι οι διαδικασίες ανάκτησης λογαριασμού — επαναφορά κωδικού, αλλαγή διπλής ταυτοποίησης, μεταφορά αριθμού σε νέα κάρτα. Το FBI και η CISA έχουν καταγράψει πραγματικές επιθέσεις όπου κάποιος προσποιήθηκε υπάλληλο σε help desk και πέτυχε κατάληψη λογαριασμού (CISA/FBI). Η συγκέντρωση διάσπαρτων ή παλιών στοιχείων σε μία βάση δεν προσθέτει απλώς ευκολία· πολλαπλασιάζει τη χρησιμότητά τους για phishing και πλαστοπροσωπία, χωρίς να χρειάζεται καμία νέα διαρροή.
Χρειάζεται όμως ψυχραιμία. Η παρουσία μιας εγγραφής αποδεικνύει διαθεσιμότητα — όχι κατάχρηση. Έως τις 21 Σεπτεμβρίου δεν έχει δημοσιοποιηθεί καμία απόπειρα phishing, καμία αλλαγή SIM, καμία παραβίαση λογαριασμού. Και το ίδιο ρεπορτάζ που επιβεβαίωσε το κινητό του πρωθυπουργού βρήκε και σφάλματα: ένας αριθμός που αποδιδόταν σε κορυφαίο επιχειρηματία ανήκε τελικά σε στενό του συνεργάτη, ενώ άλλες εγγραφές διαψεύστηκαν ή έμειναν ανεπιβεβαίωτες. Αυτή η ανομοιογένεια είναι το κλειδί: δείχνει μια συγκεντρωτική αγορά δεδομένων με τα λάθη της, όχι έναν καθαρό ενιαίο κατάλογο που θα υποδείκνυε διαρροή από κρατικό σύστημα.
Η ανησυχία δεν είναι θεωρητική. Νωρίτερα φέτος, ελληνικό δικαστήριο καταδίκασε πρόσωπα για τη διαρροή των email αποδήμων ψηφοφόρων που φυλάσσονταν στον κρατικό μηχανισμό (To Brief) — μια υπόθεση όπου η κρατική προέλευση των δεδομένων ήταν αποδεδειγμένη.
Οι θεσμοί κινούνται προσεκτικά. Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας επιβεβαίωσε ότι έλαβε σχετικό μήνυμα και σημείωσε πως τέτοια στοιχεία μπορούν να προέρχονται από ψηφιακά ίχνη, παλαιότερες παραβιάσεις και brokers, χωρίς να ταυτοποιεί την πηγή των συγκεκριμένων εγγραφών. Η Αρχή Προστασίας Δεδομένων (ΑΠΔΠΧ) δήλωσε ότι εξετάζει σχετική καταγγελία (Αθήνα 9.84). Επίσημη κυβερνητική απάντηση δεν είχε εμφανιστεί έως τις 21 Σεπτεμβρίου, παρότι ΠΑΣΟΚ και ΣΥΡΙΖΑ ζήτησαν να μάθουν τι γνώριζαν οι υπηρεσίες και ποια μέτρα ελήφθησαν (Capital, News247). Χαρακτηρισμοί όπως «διάτρητο κράτος» ή «χονδρεμπορική αγορά» είναι πολιτικές αξιολογήσεις, όχι πορίσματα τεχνικού ελέγχου.
Το «Βήμα» δεν κατονόμασε τις πλατφόρμες που δοκίμασε, για λόγους ασφαλείας. Τα χαρακτηριστικά που περιέγραψε όμως —ισραηλινή εταιρεία που πουλά επαγγελματικές επαφές, εγγεγραμμένη ως broker στις ΗΠΑ, με πιθανή άντληση στοιχείων από ευρετήρια επαφών— παραπέμπουν σε μια γνωστή εταιρεία του χώρου, τη Lusha, χωρίς αυτό να έχει επιβεβαιωθεί ονομαστικά. Και το μοντέλο της βρίσκεται ήδη υπό νομική πίεση στην Ευρώπη: στις 14 Ιουλίου 2026 η ιταλική Αρχή Προστασίας Δεδομένων επέβαλε στη Lusha πρόστιμο 2 εκατ. ευρώ, κρίνοντας ότι η συνεχής συλλογή και «επαλήθευση» προφίλ συνιστούσε παρακολούθηση και ότι το «έννομο συμφέρον» —η νομική βάση που επικαλούνται οι brokers για να συλλέγουν χωρίς τη συγκατάθεσή σας— δεν αρκούσε για ανθρώπους που δεν είχαν καμία σχέση με την εταιρεία (ANSA, σύνοψη απόφασης). Στις 8 Σεπτεμβρίου, ωστόσο, δικαστήριο της Ρώμης ανέστειλε προσωρινά την απόφαση (Garante). Σημαντικό προηγούμενο για το επιχειρηματικό μοντέλο, όχι αμετάκλητη κρίση.
Το ερώτημα που μένει ανοιχτό είναι από πού ήρθαν τα στοιχεία. Η απάντηση απαιτεί ψηφιακή εγκληματολογία πεδίο προς πεδίο — πηγές, ημερομηνίες, αρχεία καταγραφής — που δεν έχει γίνει δημόσια (NIST). Μέχρι να γίνει, το μόνο βέβαιο είναι αυτό: το προσωπικό κινητό ενός πρωθυπουργού απέχει μια συνδρομή από τον καθένα.
Πώς σου φάνηκε το άρθρο;
Βοήθησέ μας να γίνουμε καλύτεροι
Βοήθησέ μας να γίνουμε καλύτεροι
Πώς γράφτηκε
- Μοντέλο:
- claude-opus-4-8
- Δημιουργήθηκε:
- 9/21/2026, 5:03:37 AM
- Εκτέλεση pipeline:
- incremental_20260921_033008
- Υδατόσημο:
- SynthID (αόρατο υδατόσημο της Google)
- Ανθρώπινη επιμέλεια:
- Καμία πριν τη δημοσίευση