Άγνωστοι απέκτησαν πρόσβαση στα στοιχεία 8,8 εκατ. Δανών
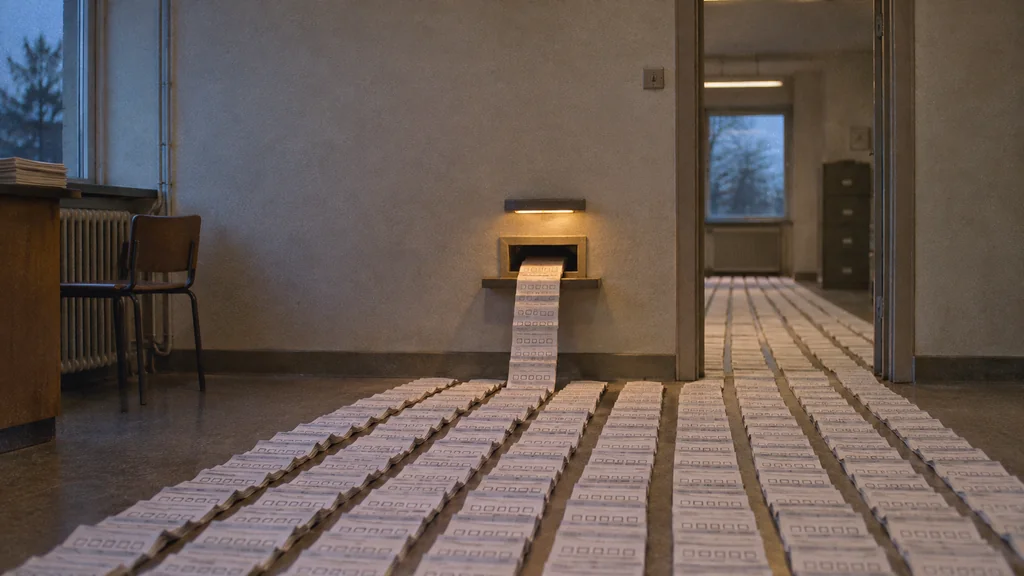
Η νόμιμη πρόσβαση στο CPR έγινε μαζική αναζήτηση, χωρίς έγκαιρο συναγερμό.
Σύνθεση εικόνας · tobriefΓια περίπου δέκα ημέρες τον Σεπτέμβριο, άγνωστοι χρησιμοποίησαν τη νόμιμη πρόσβαση μιας ιδιωτικής εταιρείας στο κεντρικό μητρώο προσώπων της Δανίας. Έτσι έφτασαν σε ονόματα, διευθύνσεις και προσωπικούς αριθμούς περίπου 8,8 εκατομμυρίων ανθρώπων (Υπουργείο, Ritzau). Κανείς δεν έσπασε κλειδαριά, γιατί η πόρτα είχε φτιαχτεί για να εξυπηρετεί πελάτες. Γι' αυτό η υπόθεση αφορά κάθε χώρα που έχει δέσει τη ζωή των πολιτών της σε έναν μόνο αριθμό.
Ένας αριθμός φακέλου για κάθε Δανό
Το CPR είναι το κεντρικό μητρώο προσώπων της Δανίας. Ο δεκαψήφιος αριθμός του θυμίζει τον δικό μας ΑΜΚΑ: σε ακολουθεί στις επαφές με τις αρχές και συνδέει τις ψηφιακές υπηρεσίες με την ταυτότητα που έχει επαληθευτεί μέσω του MitID, της δανέζικης ψηφιακής ταυτότητας (Life in Denmark). Η πιο χρήσιμη εικόνα είναι ο αριθμός φακέλου σε ένα αρχείο. Βρίσκει αμέσως τον σωστό φάκελο, αλλά δεν αποδεικνύει ποιος τον κρατά στα χέρια του.
Το 8,8 εκατομμύρια ξενίζει, αφού η Δανία έχει περίπου 6 εκατ. κατοίκους. Η εξήγηση είναι ότι το μητρώο διατηρεί περίπου 11 εκατ. καταχωρίσεις, γιατί κρατά και όσους πέθαναν ή έφυγαν από τη χώρα (Υπουργείο).
Από την εξυπηρέτηση στη μαζική αναζήτηση
Γιατί μια ιδιωτική εταιρεία έχει πρόσβαση σε κρατικό μητρώο; Το άρθρο 38 του νόμου επιτρέπει σε επιχειρήσεις με νόμιμο σκοπό να λαμβάνουν ορισμένα στοιχεία για ανθρώπους που έχουν ήδη ταυτοποιήσει έναν προς έναν (νόμος CPR). Το επίσημο παράδειγμα είναι καθημερινό: μια εταιρεία παρακολουθεί αν άλλαξε η διεύθυνση των πελατών που ήδη γνωρίζει, ώστε οι συναλλαγές να φτάνουν στον σωστό άνθρωπο (CPR Administration).
Όλο το σύστημα στηρίζεται σε μια υπόθεση: η εταιρεία ρωτά για ανθρώπους που ήδη ξέρει. Σύμφωνα με την εποπτική αρχή προστασίας δεδομένων, τη Datatilsynet, αυτή τη φορά έγινε «πολύ μεγάλος αριθμός αυτοματοποιημένων αναζητήσεων» με στόχο τον εντοπισμό έγκυρων αριθμών CPR. Φανταστείτε έναν ταχυδρόμο με άδεια να ρωτά το γραφείο διευθύνσεων για τους δικούς του παραλήπτες. Αντί γι' αυτό, ένα πρόγραμμα ρωτά ξανά και ξανά: «υπάρχει αυτός ο αριθμός; κι αυτός;». Κάθε θετική απάντηση επιβεβαιώνει ένα υπαρκτό πρόσωπο.
Η εικόνα περιγράφει τη λογική, όχι την τεχνική διεπαφή, η οποία παραμένει άγνωστη. Ούτε η αρχή ούτε το υπουργείο έχουν πει πόσα ερωτήματα έγιναν ή αν αποθηκεύτηκαν τα αποτελέσματα. Η κλίμακα της πρόσβασης λοιπόν δεν αποδεικνύει ότι κατέβηκε ολόκληρο το μητρώο ως αρχείο (Datatilsynet). Η εταιρεία, οι δράστες και ο τρόπος που απέκτησαν την πρόσβαση δεν έχουν δημοσιοποιηθεί.
Δέκα ημέρες χωρίς συναγερμό
Η υπηρεσία CPR είδε ασυνήθιστη δραστηριότητα την Παρασκευή 2 Οκτωβρίου, μέτρησε την έκταση το Σαββατοκύριακο και ενημέρωσε την εποπτική αρχή την Κυριακή (Υπουργείο). Η πρόσβαση κόπηκε και η αστυνομία ερευνά. Η υπουργός Christina Egelund παραδέχθηκε ότι οι δικλίδες ήταν ανεπαρκείς και ότι οι «κόκκινες λυχνίες» έπρεπε να είχαν ανάψει νωρίτερα (Ritzau).
Εδώ βρίσκεται η ουσία. Ο νόμος έθετε κανόνες χρήσης, όμως δεν έχει δημοσιευθεί ποιο τεχνικό όριο ή ποια αυτόματη ειδοποίηση υπήρχε, ούτε ποια αστόχησε. Ένας κανόνας που λέει «ρώτα μόνο για τους πελάτες σου» δεν σταματά κανέναν, αν δεν μετρά κανείς πόσες ερωτήσεις γίνονται.
Τι μπορεί να κάνει κάποιος με αυτά τα στοιχεία
Ο αριθμός CPR είναι αναγνωριστικό, όχι κωδικός. Η ίδια η Datatilsynet γράφει ότι δεν μπορεί να θεωρείται παράγοντας αυθεντικοποίησης όταν είναι γνωστός σε άλλους, και το MitID απαιτεί ξεχωριστή πράξη σύνδεσης ή έγκρισης.
Ο πραγματικός κίνδυνος είναι ανθρώπινος. Ένας απατεώνας που ξέρει σωστά το όνομα, τη διεύθυνση και τον αριθμό σου ακούγεται πειστικός όταν παριστάνει την τράπεζα και ζητά μια «επιβεβαίωση» στο MitID. Ο καθηγητής κυβερνοασφάλειας Jens Myrup Pedersen εκτιμά ότι τα στοιχεία ενισχύουν τις στοχευμένες απόπειρες εξαπάτησης, αλλά μόνα τους δεν θα έπρεπε να αρκούν για δάνειο (Jyllands-Posten). Email και τηλέφωνα δεν συγκαταλέγονται στα πεδία που κατονομάστηκαν, άρα ο δράστης χρειάζεται κανάλι επαφής από άλλη πηγή.
Η επίσημη συμβουλή είναι να επαληθεύετε κάθε απρόσμενη κλήση μέσω αριθμού ή ιστοσελίδας που βρίσκετε μόνοι σας. Όποιος θέλει μπορεί επίσης να καταχωρίσει «προειδοποίηση πίστωσης» στο CPR, που κάνει τους πιστωτές πιο προσεκτικούς χωρίς να κλειδώνει τίποτα (SikkerDigital). Εργαλείο ατομικού ελέγχου δεν έχει ανακοινωθεί, ούτε έχει καταγραφεί δημόσια απάτη που να συνδέεται με το περιστατικό.
Ο Pedersen το χαρακτήρισε το μεγαλύτερο περιστατικό που γνωρίζει στο CPR. Το συνέκρινε με το 2015, όταν ένα CD-ROM με αριθμούς CPR, χωρίς διευθύνσεις, στάλθηκε κατά λάθος σε κινεζική εταιρεία (DR). Ειδικοί προτείνουν να περιοριστούν τα πεδία στα απολύτως αναγκαία και να μπουν συναγερμοί για μαζικές αναζητήσεις. Άλλοι ζητούν να σταματήσει ο αριθμός να χρησιμοποιείται ως απόδειξη ταυτότητας. Το μόνο κυβερνητικό βήμα που έχει ανακοινωθεί είναι ένας συνολικός έλεγχος ασφαλείας (Υπουργείο).
Η Δανία δεν έχασε κάποιο κλειδί. Έχασε δέκα ημέρες, επειδή άφησε ανοιχτή μια πόρτα για πελάτες χωρίς να μετρά κανείς πόσοι περνούσαν από αυτήν.
Πώς γράφτηκε
- Μοντέλο:
- claude-opus-5-5
- Δημιουργήθηκε:
- 10/5/2026, 6:04:21 PM
- Εκτέλεση pipeline:
- incremental_20261005_163011
- Υδατόσημο:
- SynthID (αόρατο υδατόσημο της Google)
- Ανθρώπινη επιμέλεια:
- Καμία πριν τη δημοσίευση